Ein Unternehmen aus Ihrem Umfeld wurde angegriffen
Seitdem fragen Sie sich, ob das auch bei Ihnen passieren kann. Eine belastbare Antwort hat Ihnen bisher niemand gegeben.
IT-Sicherheitscheck für den Mittelstand
Für Geschäftsführung und kaufmännische Leitung in Unternehmen ohne eigene Sicherheitsfachleute. Wir prüfen Ihre gesamte IT, vom Netzwerk über Server und Arbeitsplätze bis zu Cloud und Datensicherung. Dafür kommen wir zu Ihnen, bundesweit. Danach wissen Sie in verständlicher Sprache, wo Sie stehen und was zuerst zu tun ist.
Beispiel eines Berichtsauszugs: Der Fernzugriff ist teilweise mit zweitem Faktor geschützt, die Server sind auf aktuellem Stand, getrennte Adminkonten und eine getestete Wiederherstellung sind offen. Als Erstes folgt: VPN-Zugang mit zweitem Faktor absichern. Jeder Befund nennt Priorität und Aufwand.
Projekte unter anderem für
Kennen Sie das?
Die Verantwortung für die IT-Sicherheit liegt bei der Geschäftsführung, auch wenn die IT ausgelagert ist. Wer sie trägt, sollte wissen, wo das Unternehmen steht.
Seitdem fragen Sie sich, ob das auch bei Ihnen passieren kann. Eine belastbare Antwort hat Ihnen bisher niemand gegeben.
Das mag stimmen. Einen Bericht, den Sie lesen und weitergeben können, gibt es trotzdem nicht, und eine unabhängige Zweitmeinung auch nicht.
Ihre IT hält den Betrieb am Laufen. Für die Frage, wo Ihr Unternehmen angreifbar ist, bleibt im Alltag kaum Zeit.
Die Cyberversicherung schickt einen Fragebogen, ein Großkunde will Nachweise. Sie sollen unterschreiben, ohne genau zu wissen, was stimmt.
Was geprüft wird
Wir sehen uns Technik und Organisation an: bei Ihnen vor Ort, im Gespräch mit Ihrer IT und mit Lesezugriff auf die Systeme. Danach haben Sie auf diese sechs Fragen eine Antwort.
Firewall, offene Dienste und wie Ihr Netzwerk unterteilt ist, damit ein Angreifer nicht von einem Gerät aus überall hinkommt.
VPN und Fernwartungszugänge, auch die Ihrer Dienstleister, und ob sie mit einem zweiten Faktor geschützt sind.
Updates auf Servern, Active Directory und die Konten mit weitreichenden Rechten, für Angreifer das wertvollste Ziel.
Updates, Virenschutz, Verschlüsselung und ob Mitarbeitende an ihren Geräten Administratorrechte haben.
Anmeldung, Freigaben nach außen und der Schutz vor gefälschten E-Mails, ob Microsoft 365 oder andere Dienste.
Datensicherung und getestete Wiederherstellung, Notfallplan, Zuständigkeiten und die Sensibilisierung Ihrer Mitarbeitenden.
Ergebnis
Wo Ihr Unternehmen steht, in verständlicher Sprache. Sie können ihn ohne IT-Kenntnisse lesen.
Was zuerst zu tun ist, was warten kann und mit welchem Aufwand Sie rechnen müssen.
Wir gehen die Ergebnisse gemeinsam durch. Ihr IT-Dienstleister ist dazu gern eingeladen.
Er belegt, dass Sie den Stand haben prüfen lassen, gegenüber Versicherern und Kunden.
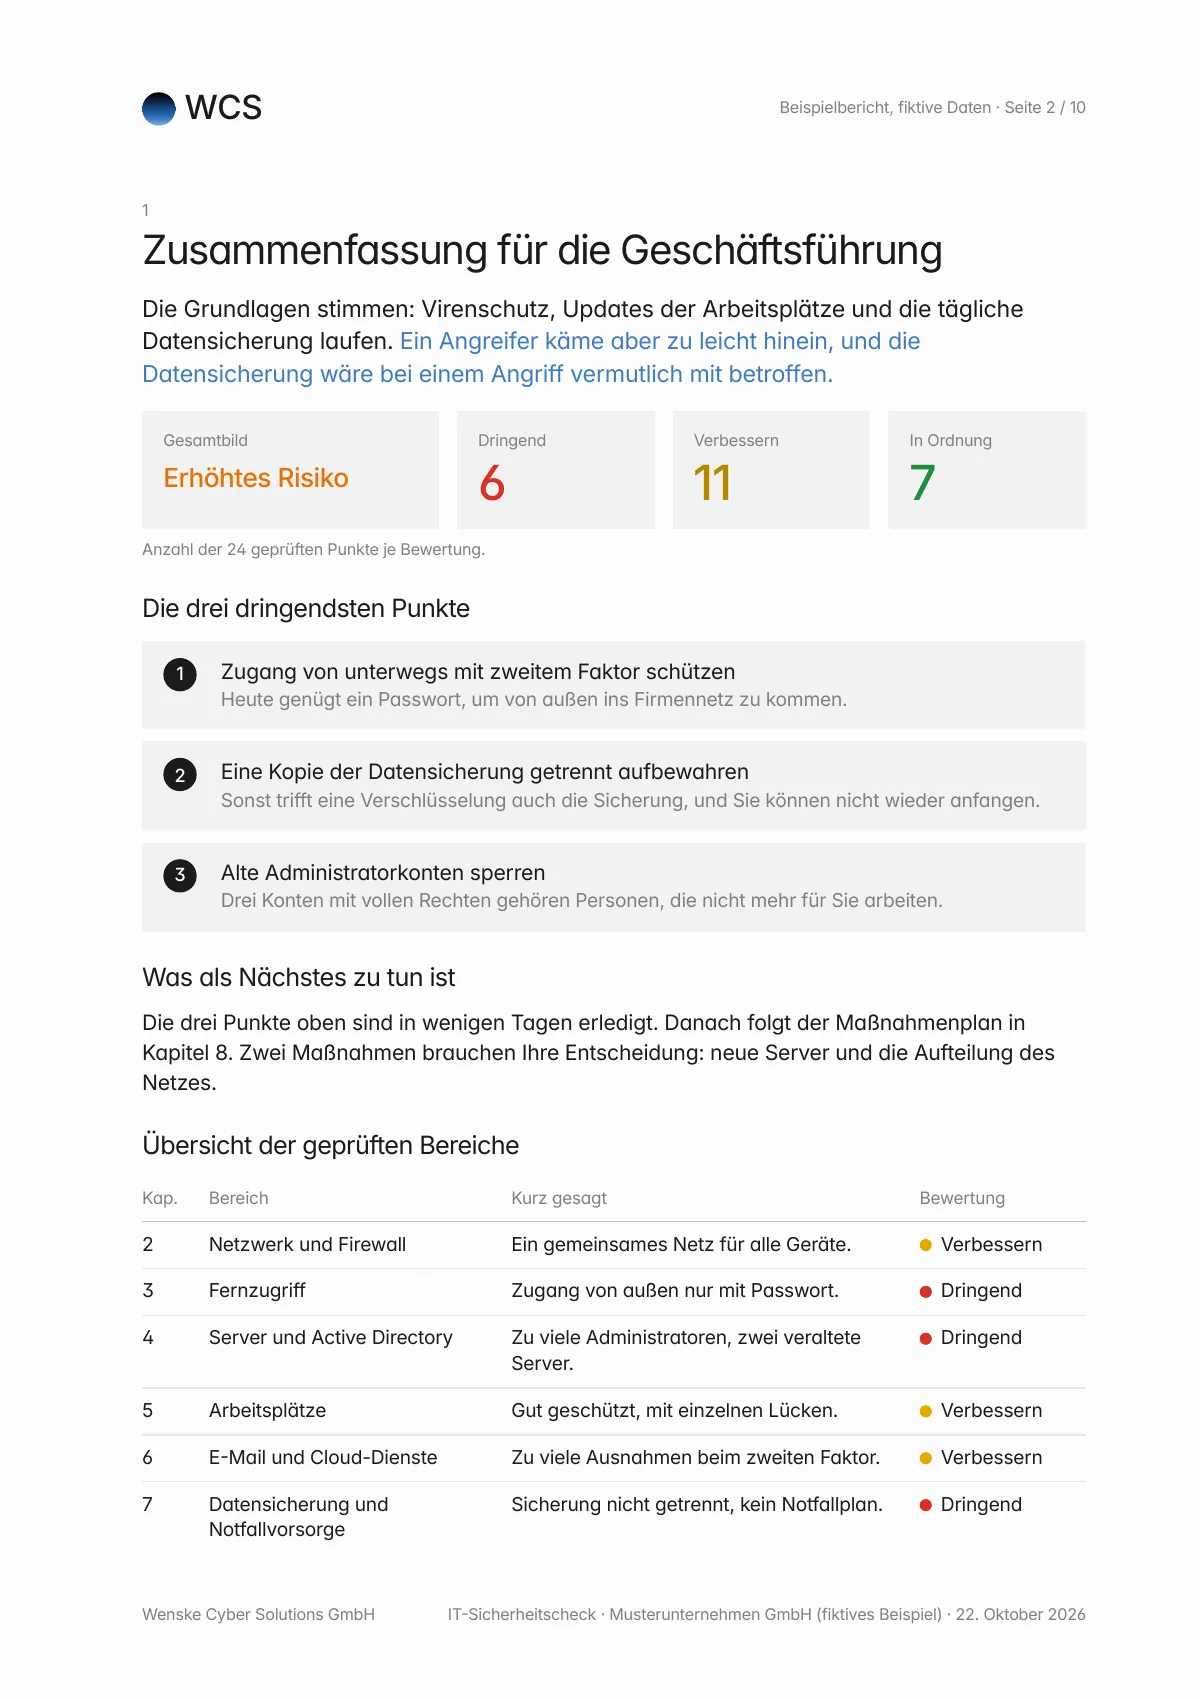
Ein Beispiel mit Beispieldaten: Zusammenfassung für die Geschäftsführung, jeder Befund in Alltagssprache mit der Fundstelle für Ihre IT, dazu ein Maßnahmenplan nach Dringlichkeit.
Beispielbericht ansehen (PDF, 10 Seiten)Ihr Aufwand bleibt überschaubar: ein Gespräch zu Beginn, ein Termin vor Ort und das Ergebnisgespräch.
30 Minuten
Sie sprechen direkt mit Bastian Wenske, Gründer und Geschäftsführer. Wir klären, ob der Check zu Ihnen passt.
Festpreis
Preis, Umfang und Ergebnisse stehen schriftlich fest, bevor die Prüfung beginnt.
Bundesweit
Wir kommen zu Ihnen, sehen uns Netzwerk, Server und Arbeitsplätze an und sprechen mit Ihrer IT.
Nur lesend
Einstellungen von Servern, Firewall und Cloud lesen wir aus, ohne etwas zu verändern.
Schriftlich
Bericht und Ergebnisgespräch mit Geschäftsführung und IT.
Im Erstgespräch klären wir in 30 Minuten, ob der Check zu Ihnen passt und welcher Aufwand für Ihr Unternehmen anfällt.
Den Check machen wir bei Ihnen vor Ort, bundesweit. So sehen wir Ihre IT so, wie sie tatsächlich betrieben wird.
Ihr IT-Dienstleister bleibt. Er erhält die Befunde mit Fundstelle und kann direkt mit der Umsetzung beginnen.
Nach dem Check setzen Ihr Dienstleister, Ihr Team oder wir die Maßnahmen um. Eine Folgebeauftragung ist keine Bedingung.
Der Check hat einen Festpreis. Das schriftliche Angebot mit Festpreis erhalten Sie nach dem Erstgespräch, bevor die Prüfung beginnt. Weitere Kosten entstehen nur, wenn Sie danach mehr beauftragen.
Nein. Wir sehen uns Ihre Systeme an und lesen Einstellungen aus, ohne etwas zu verändern. Ihre Mitarbeitenden arbeiten in dieser Zeit normal weiter.
Wir sind drei Tage bei Ihnen vor Ort. Die Geschäftsführung brauchen wir für das Erstgespräch und das Ergebnisgespräch, Ihre IT oder Ihren IT-Dienstleister für Rückfragen während der Prüfung. Technisches Wissen brauchen Sie dafür nicht.
Das kann gut stimmen. Der Check ist eine unabhängige Zweitmeinung und ersetzt Ihren Dienstleister nicht. Sie bekommen einen Bericht, den Sie selbst lesen und weitergeben können, und Ihr Dienstleister die Befunde mit Fundstelle, damit er direkt umsetzen kann.
Sie bleiben bei Ihnen. Vor der Prüfung schließen wir eine Vertraulichkeitsvereinbarung mit Ihnen, und die Zugänge, die wir nur lesend nutzen, werden danach wieder entfernt. Unsere Mitarbeitenden haben vor der Einstellung ein Führungszeugnis vorgelegt.
Einen Bericht für die Geschäftsführung in verständlicher Sprache und eine Liste der Maßnahmen nach Priorität mit Aufwand. Im Ergebnisgespräch gehen wir beides mit Ihnen und Ihrer IT durch. Der Bericht ist datiert und dient als Nachweis gegenüber Versicherern und Kunden.
Nein. Ihr IT-Dienstleister oder Ihr Team kann die Maßnahmen selbst umsetzen. Wenn Sie möchten, übernehmen wir das oder kümmern uns danach dauerhaft um die Sicherheit.
Sie haben einen akuten Verdacht auf einen Angriff? Dann ist der Check nicht der erste Schritt. Was jetzt zu tun ist
Im Erstgespräch (30 Minuten, unverbindlich) klären wir:
Bastian Wenske
Gründer und Geschäftsführer
Sie möchten uns lieber direkt schreiben? Dann senden Sie uns eine E-Mail an [email protected].
 Erstgespräch vereinbaren