Angriffspfade in Entra ID: Wie aus einem Phishing-Klick ein übernommener Tenant wird
Das Wichtigste in Kürze
- Eine Tenant-Übernahme ist selten ein einzelner Fehler, sondern eine Kette: gestohlene Sitzung, Postfach, internes Phishing oder App-Consent, privilegierte Rolle, dauerhafter Zugang.
- Jedes Glied der Kette lässt sich mit Bordmitteln von Microsoft Entra ID unterbrechen. Wer früh in der Kette ansetzt, verhindert die teuren späteren Schritte.
- Phishing-resistente Anmeldung, Conditional Access mit Gerätebindung, Privileged Identity Management und eingeschränkte Benutzer-Consents sind die vier wirksamsten Hebel.
- Ohne ausgewertete Audit-Logs bleibt unklar, ob ein Angreifer sich bereits dauerhaft eingerichtet hat. Ein Passwort-Reset allein beendet eine Kompromittierung nicht.
Im Penetrationstest einer Microsoft-365-Umgebung fragen wir nicht, ob ein Phishing-Klick möglich ist. Er ist es fast immer. Wir fragen, wie weit ein Angreifer danach kommt. Für die Geschäftsführung ist das die entscheidende Frage: Ein kompromittiertes Postfach ist ein Vorfall, ein übernommener Tenant betrifft E-Mail, Dateien, Teams, Geräteverwaltung und oft auch Azure gleichzeitig. Dieser Beitrag zeigt die typische Kette aus Angreifersicht, Schritt für Schritt, und an jeder Stelle die Kontrolle, die sie bricht.
Wie sieht ein typischer Angriffspfad in Entra ID aus?
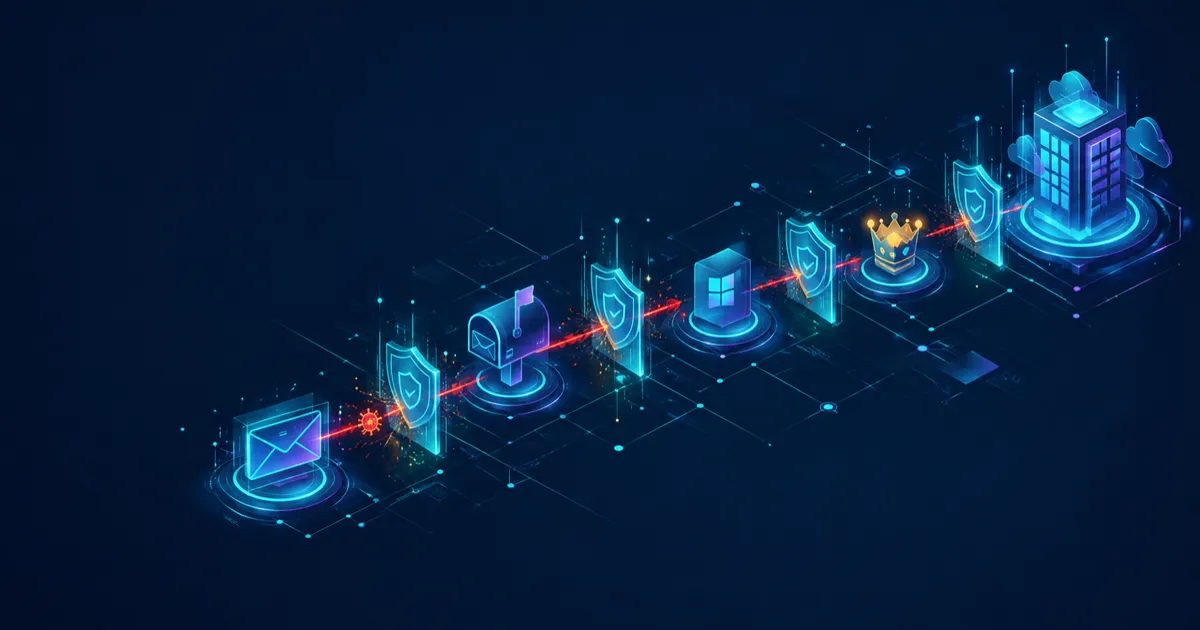
Microsoft Entra ID (früher Azure Active Directory) ist der Identitätsdienst hinter Microsoft 365 und Azure. Wer hier eine privilegierte Identität kontrolliert, kontrolliert die Umgebung. Die Kette, die wir in Tests immer wieder in ähnlicher Form sehen, hat fünf Glieder:
| Schritt | Was der Angreifer erreicht | Kontrolle, die den Schritt bricht |
|---|---|---|
| 1. Phishing, Token-Diebstahl | Gültige Sitzung eines Mitarbeitenden | Phishing-resistente MFA, Conditional Access mit Gerätebedingung |
| 2. Postfach und OneDrive | Mitlesen, Daten, Kontakte, Rechnungsprozesse | Continuous Access Evaluation, Sitzungen widerrufen, Risikorichtlinien |
| 3. Internes Phishing, App-Consent | Weitere Konten, eigene App mit Datenzugriff | Eingeschränkter Benutzer-Consent, Admin-Consent-Workflow |
| 4. Privilegierte Rolle oder App | Administrative Kontrolle über den Tenant | PIM, getrennte Admin-Konten, Rollen für Apps prüfen |
| 5. Persistenz | Zugang, der einen Passwort-Reset überlebt | Audit-Logs, Alarmierung, Schutz der MFA-Registrierung |
Schritt 1: Phishing und Token-Diebstahl
Klassische MFA mit Push-Bestätigung oder Einmalcode schützt nicht gegen Adversary-in-the-Middle-Phishing. Dabei leitet eine Phishing-Seite die echte Microsoft-Anmeldung durch und fängt nach erfolgreicher MFA das Sitzungscookie ab. Der Angreifer hat dann eine angemeldete Sitzung, ohne das Passwort je zu brauchen. Eine Variante ist das Device-Code-Phishing, bei dem das Opfer einen Code auf der echten Microsoft-Seite eingibt und damit dem Gerät des Angreifers Zugriff gewährt.
Was den Schritt bricht: Phishing-resistente Methoden wie Passkeys (FIDO2), Windows Hello for Business oder zertifikatsbasierte Anmeldung. Sie binden die Anmeldung kryptografisch an die echte Domain, eine Proxy-Seite bekommt kein verwertbares Ergebnis. Ergänzend verlangt Conditional Access ein konformes oder hybrid eingebundenes Gerät, sodass eine gestohlene Sitzung von einem fremden Rechner nicht weiterkommt. Den Gerätecode-Fluss blockieren Sie in Conditional Access unter Conditions > Authentication flows, wenn Sie ihn nicht benötigen.
Schritt 2: Postfach und OneDrive
Mit der Sitzung liest der Angreifer E-Mails, sucht nach Rechnungen, Verträgen und Zugangsdaten in Dateien und legt häufig Posteingangsregeln an, die Antworten verstecken. Für ein Unternehmen ist das der Moment, in dem aus einem IT-Vorfall ein Zahlungsbetrug oder ein meldepflichtiger Datenschutzvorfall werden kann.
Was den Schritt bricht: Continuous Access Evaluation (CAE) sorgt dafür, dass Exchange Online, SharePoint Online und Teams auf kritische Ereignisse wie deaktivierte Konten, Passwortänderungen oder widerrufene Sitzungen nahezu in Echtzeit reagieren, statt bis zum Ablauf des Tokens zu warten. Diese Ereignisauswertung ist laut Microsoft in jedem Tenant verfügbar. Mit Microsoft Entra ID P2 kommen risikobasierte Richtlinien aus ID Protection hinzu, die bei auffälligen Anmeldungen eine erneute starke Anmeldung verlangen oder blockieren. Wichtig für Bestandsumgebungen: Die alten Risikorichtlinien direkt in ID Protection hat Microsoft zum 1. Oktober 2026 eingestellt. Risikorichtlinien gehören jetzt in Conditional Access.
Schritt 3: Internes Phishing und App-Consent
Aus einem echten Postfach heraus ist die nächste Phishing-Mail glaubwürdig, denn sie kommt von einer bekannten Kollegin. Ziel sind Konten mit mehr Rechten, etwa in der IT oder Buchhaltung. Ein zweiter Weg ist eine eigene Anwendung: Der Angreifer lässt einen Benutzer einer App zustimmen, die dann mit dessen Rechten auf Mails oder Dateien zugreift. Dieser Zugriff hängt nicht am Passwort und überlebt einen Reset.
Was den Schritt bricht: Neue Tenants nutzen inzwischen die von Microsoft verwaltete Consent-Einstellung, bei der Benutzer Mail- und Dateiberechtigungen nicht mehr selbst freigeben können. Ältere Tenants erlauben Benutzern oft noch, Apps allen Berechtigungen zuzustimmen, die keine Admin-Zustimmung erfordern. Microsoft empfiehlt, das einzuschränken: Benutzer-Consent nur für Apps verifizierter Herausgeber und nur für als gering eingestufte Berechtigungen, alles andere über den Admin-Consent-Workflow. Die Einstellung finden Sie im Entra Admin Center unter Enterprise apps > Consent and permissions > User consent settings.
Schritt 4: Privilegierte Rolle oder App
Das Ziel ist eine Rolle wie Globaler Administrator, Privilegierter Rollenadministrator oder Anwendungsadministrator. Letztere wird oft unterschätzt: Sie darf Anmeldeinformationen zu Anwendungen hinzufügen und damit im Namen einer App handeln, die selbst weitreichende Rechte hat. Häufige Abkürzungen in Tests sind dauerhaft zugewiesene Admin-Rollen auf Konten, die gleichzeitig für E-Mail genutzt werden, und Dienstkonten mit Admin-Rolle ohne MFA.
Was den Schritt bricht: Privileged Identity Management (PIM) macht Rollen „berechtigt“ statt dauerhaft aktiv. Die Aktivierung ist zeitlich begrenzt, verlangt eine starke Anmeldung und auf Wunsch eine Genehmigung. PIM setzt Lizenzen für Microsoft Entra ID P2 oder Microsoft Entra ID Governance voraus. Ebenso wichtig: getrennte, reine Cloud-Admin-Konten ohne Postfach, die nur von einem gesicherten Admin-Arbeitsplatz genutzt werden. Unser Beitrag zur Privileged Access Workstation beschreibt das Konzept.
Schritt 5: Persistenz
Ein erfahrener Angreifer richtet sich ein, bevor er auffällt. Typische Verfahren: eine zusätzliche MFA-Methode am kompromittierten Konto, ein neues Geheimnis oder Zertifikat an einer bestehenden App, eine neue App-Registrierung mit Anwendungsberechtigungen oder eine zusätzliche Domain mit Föderation. Mit einer föderierten Domain, deren Anmeldung der Angreifer kontrolliert, kann er sich als Benutzer dieser Domain ausgeben, ohne deren Passwörter zu kennen.
Was den Schritt bricht: Conditional Access für die Benutzeraktion Register security information, damit neue MFA-Methoden nur unter definierten Bedingungen hinzugefügt werden können. Dazu Alarme auf genau die Änderungen, die Persistenz bedeuten.
Welche Ereignisse sollte die IT überwachen?
Die folgende KQL-Abfrage für Microsoft Sentinel oder einen Log-Analytics-Workspace zeigt die Änderungen, die in der Kette oben auf Persistenz oder Rechteausweitung hinweisen. Voraussetzung ist, dass die Entra-Audit-Logs per Diagnoseeinstellung dorthin fließen.
let watched = dynamic([
  "User registered security info", "Admin registered security info",
  "Add member to role",
  "Consent to application",
  "Set domain authentication", "Set federation settings on domain"]);
AuditLogs
| where TimeGenerated > ago(30d)
| where OperationName in~ (watched)
    or OperationName startswith "Add eligible member to role in PIM completed"
    or OperationName contains "Certificates and secrets management"
| extend Initiator = coalesce(tostring(InitiatedBy.user.userPrincipalName),
                              tostring(InitiatedBy.app.displayName))
| project TimeGenerated, OperationName, Result, Initiator,
          Target = tostring(TargetResources[0].displayName)
| order by TimeGenerated desc
Jede Zeile ist für sich kein Angriff. Neue MFA-Methoden registrieren Mitarbeitende täglich. Auffällig wird es, wenn mehrere dieser Ereignisse kurz hintereinander am selben Konto auftreten oder außerhalb der üblichen Änderungsprozesse. Aus der Abfrage lassen sich in Sentinel geplante Analyseregeln ableiten.
Was tun, wenn ein Konto bereits kompromittiert ist?
Ein Passwort-Reset reicht nicht. Eine gestohlene Sitzung, eine zusätzliche MFA-Methode und eine App mit Consent bleiben davon unberührt. Die Reihenfolge, die sich bewährt hat:
- Konto sperren und alle Sitzungen widerrufen (Users > Revoke sessions). Mit CAE greift das bei Exchange, SharePoint und Teams innerhalb von Minuten.
- Registrierte Authentifizierungsmethoden prüfen und unbekannte entfernen.
- App-Consents des Benutzers prüfen und unbekannte widerrufen.
- Posteingangsregeln und Weiterleitungen prüfen.
- Rollen des Kontos und Änderungen, die es vorgenommen hat, in den Audit-Logs nachvollziehen.
Wie Sie diese Schritte vorab als Plan festlegen, beschreibt unser Beitrag zum Incident-Response-Plan.
Was bedeutet das für Geschäftsführung und Haftung?
Für die Geschäftsführung ist der Angriffspfad ein Argument für Priorisierung. Die Maßnahmen am Anfang der Kette, phishing-resistente Anmeldung und Conditional Access, verhindern die Mehrzahl der Folgeschritte. Die Maßnahmen am Ende, PIM und Monitoring, begrenzen den Schaden, wenn doch etwas durchkommt. Unter NIS2 und DORA wird nicht verlangt, dass nie etwas passiert. Verlangt wird, dass die Risiken bekannt waren, angemessene Maßnahmen umgesetzt sind und ein Vorfall erkannt und nachvollzogen werden kann. Genau das leistet die Kombination aus Härtung und ausgewerteten Logs.
Unsere Empfehlung für die Reihenfolge: zuerst phishing-resistente Methoden für alle Administratoren und Conditional Access mit Gerätebedingung, dann Benutzer-Consent einschränken, dann PIM, parallel die Audit-Logs in ein ausgewertetes SIEM bringen.
Der nächste Schritt
Ob die Kette in Ihrem Tenant an einer dieser Stellen bricht, zeigt ein Penetrationstest Ihrer Microsoft-365-Umgebung. Wir gehen den Pfad aus Angreifersicht durch und liefern einen Bericht, den Geschäftsführung und IT gleichermaßen lesen können. Für die Umsetzung der Gegenmaßnahmen begleiten wir die Einführung von Conditional Access und die Härtung des Tenants.
Häufig gestellte Fragen
Reicht MFA nicht aus, um eine Tenant-Übernahme zu verhindern?
Klassische MFA mit Push oder Einmalcode verhindert Angriffe mit gestohlenen Passwörtern, aber nicht den Diebstahl einer bereits angemeldeten Sitzung über eine Proxy-Phishing-Seite. Dagegen helfen phishing-resistente Methoden wie Passkeys und Conditional Access mit Gerätebindung.
Welche Lizenz brauche ich für die beschriebenen Kontrollen?
Conditional Access setzt Microsoft Entra ID P1 voraus, enthalten etwa in Microsoft 365 Business Premium und E3. Privileged Identity Management benötigt Microsoft Entra ID P2 oder Microsoft Entra ID Governance, risikobasierte Richtlinien aus ID Protection benötigen Microsoft Entra ID P2. Benutzer-Consent einschränken und Sitzungen widerrufen geht ohne Zusatzlizenz.
Wie erkenne ich, ob ein Angreifer bereits Persistenz eingerichtet hat?
In den Entra-Audit-Logs: neu registrierte Authentifizierungsmethoden, neue Geheimnisse oder Zertifikate an Apps, neue Consents, Rollenzuweisungen und Änderungen an Domain-Authentifizierung oder Föderation. Diese Ereignisse sollten zentral gesammelt und alarmiert werden.
Wie oft sollte ein solcher Angriffspfad getestet werden?
Mindestens jährlich und nach größeren Änderungen, etwa der Einführung neuer Anwendungen, einer Umstellung der Anmeldemethoden oder einem Wechsel des IT-Dienstleisters. Zwischen den Tests zeigt das Monitoring, ob die Kontrollen wirken.

 Erstgespräch vereinbaren